No me dio tiempo decirlo ayer.
Por lo visto la versión anterior le daba algunos problemillas a más de uno, sobre todo en el momento de querer seleccionar la firmware y no pasar de ahí. Me han confirmado que con esta versión esto ya no sucede y el proceso se puede continuar perfectamente
Personalmente me funcionaba tan bien la una como la otra, pero bueno, siempre es mejor tener actualizadas las aplicaciones que se usan.
El enlace para descargarlo es el mismo:
AQUI
Y como siempre, si no está disponible esperar un poco más que se termine de subir al servidor.
Un saludo.
miércoles, 27 de agosto de 2008


martes, 26 de agosto de 2008
Pwnage: 2.0.3 QuickPwnGUI 1.5.0
Bueno, no soy fan ni mucho menos de MAC, y creo que hoy por hoy (sin ofender a nadie, es mi modesta opinión tan solo) tan solo es un PC que cuesta el doble, y que sin BootCamp las limitaciones son enormes.
Pero no es razón para no decir que ya por fin (la verdad es que ha tardado en salir) para los usuarios de MAC tienen disponible Pwnage 2.0.3. Recordar que hasta ahora los usuarios de MAC no podían realizar JB a la 2.0.2. Se ha actualizado Pwnage para dar soporte a la última versión de Apple
Se puede obtener desde el mismo sistema de actualizaciones del mismo programa o desde la descarga directa:
AQUI (si no está disponible en el momento de escribir este post, esperar unos minutos que se termine de subir)
Asi mismo tambien se ha actualizado la versión para Windows de QuickPwn GUI, una interfaz un poco más cuidada y alguna correción de última hora. Recordar que antes de hacer cualquier cosilla es mejor disponer siempre de las últimas versiones.
QuiclPwn GUI lo podemos obtener de:
AQUI (si no está disponible en el momento de escribir este post, esperar unos minutos que se termine de subir)
Por cierto, se ha actualizado la versión del Installer también a la versión beta 6. La verdad no es que esto me preocupe demasiado.
Por lo demás todo igual.
Un saludo.
Pero no es razón para no decir que ya por fin (la verdad es que ha tardado en salir) para los usuarios de MAC tienen disponible Pwnage 2.0.3. Recordar que hasta ahora los usuarios de MAC no podían realizar JB a la 2.0.2. Se ha actualizado Pwnage para dar soporte a la última versión de Apple
Se puede obtener desde el mismo sistema de actualizaciones del mismo programa o desde la descarga directa:
AQUI (si no está disponible en el momento de escribir este post, esperar unos minutos que se termine de subir)
Asi mismo tambien se ha actualizado la versión para Windows de QuickPwn GUI, una interfaz un poco más cuidada y alguna correción de última hora. Recordar que antes de hacer cualquier cosilla es mejor disponer siempre de las últimas versiones.
QuiclPwn GUI lo podemos obtener de:
AQUI (si no está disponible en el momento de escribir este post, esperar unos minutos que se termine de subir)
Por cierto, se ha actualizado la versión del Installer también a la versión beta 6. La verdad no es que esto me preocupe demasiado.
Por lo demás todo igual.
Un saludo.
jueves, 21 de agosto de 2008
Firmware 2.0.2; JailBreak
Hace unos días hablábamos de la salida de QuickPwn. Bueno, como era de esperar ya ha salido la actualización para la versión 2.0.2.
Los usuaros de MAC aun tendrán que esperar un poco, les ha tocado a ellos esta vez.
El proceso es simple, aunque yo soy más partidario del otro método. Este método es más tipo Ziphone.
1º. Partiremos en este caso de la versión LIMPIA de la 2.0.2, con lo que antes que nada restauraremos a la 2.0.2 desde iTunes. Esto nos dejará un 2.0.2 de fábrica.
2º. Lo siguiente será descargar QuickPwn GUI, para ello lo podemos descargar de AQUI
OJO!! Por defecto, si le decimos que nos reemplace los logos de boot y de recovery nos sustituirá los que por defecto trae. Si no queremos esto tendremos que sustituir los logos por defecto por los nuestros. Dado que la aplicación en sí no tiene un instalador y se descomprime automaticamente al ejecutarse, la única forma de sustituir estos archivos (no es la única pero es la más facil) es descomprimir previamente la aplicación QuickPwn GUI.exe con 7-zip por ejemplo. Una vez descomprimida veremos perfectamente los logos por defecto. Tan solo tendremos que poner los nuestros, pero recordar!! los logos deberán de ser de unos 50Kb máximos y PNG, resolución 480*320. Una vez sustituidos, en vez de ejecutar la aplicación descargada, ejecutaremos el archivo QuickPwn-GUI.exe
Si lo deseamos, más adelante podremos modificar las imágenes de Boot.
Si no queremos sustituir los logos o nos da igual los que vienen por defecto, ejecutaremos directamente el archivo Quickpwn GUI.exe, no será necesario descomprimir el ejecutable.
3º. Lo siguiente es hacer el paso a paso que nos solicita que ahora explicaré para los más inseguros:
Ejecutamos:


Llegados a este punto, tan solo queda darle a Go. Una vez realizado nos aparecerá una ventana nueva:
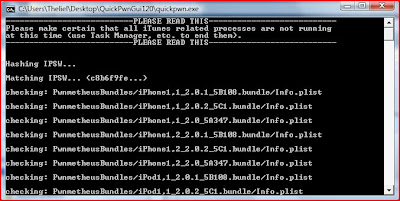

Nos pide que apaguemos nuestro dispositivo... a sí que apagamos y listo.

Para que el proceso comience, lo que nos dice es que tenemos que inducir el dispositivo a DFU. Dan una serie de explicaciones de como hacerlo... personalmente lo hago a mi método que funciona mejor: Estando apagado power+home 10 seg, se suelta power y se espera unos 10 segundos o así.
Claro que este proceso hay que hacerlo una vez le digamos al programita que podemos empezar.
Una vez realizado, se pondrá en marcha. En un momento dado la aplicación por linea de comando se cerrará, pero nuestro dispositivo continuará el proceso de JB que durará un minuto o menos.
Al acabar se iniciará y estará completamente JB.
Los usuaros de MAC aun tendrán que esperar un poco, les ha tocado a ellos esta vez.
El proceso es simple, aunque yo soy más partidario del otro método. Este método es más tipo Ziphone.
1º. Partiremos en este caso de la versión LIMPIA de la 2.0.2, con lo que antes que nada restauraremos a la 2.0.2 desde iTunes. Esto nos dejará un 2.0.2 de fábrica.
2º. Lo siguiente será descargar QuickPwn GUI, para ello lo podemos descargar de AQUI
OJO!! Por defecto, si le decimos que nos reemplace los logos de boot y de recovery nos sustituirá los que por defecto trae. Si no queremos esto tendremos que sustituir los logos por defecto por los nuestros. Dado que la aplicación en sí no tiene un instalador y se descomprime automaticamente al ejecutarse, la única forma de sustituir estos archivos (no es la única pero es la más facil) es descomprimir previamente la aplicación QuickPwn GUI.exe con 7-zip por ejemplo. Una vez descomprimida veremos perfectamente los logos por defecto. Tan solo tendremos que poner los nuestros, pero recordar!! los logos deberán de ser de unos 50Kb máximos y PNG, resolución 480*320. Una vez sustituidos, en vez de ejecutar la aplicación descargada, ejecutaremos el archivo QuickPwn-GUI.exe
Si lo deseamos, más adelante podremos modificar las imágenes de Boot.
Si no queremos sustituir los logos o nos da igual los que vienen por defecto, ejecutaremos directamente el archivo Quickpwn GUI.exe, no será necesario descomprimir el ejecutable.
3º. Lo siguiente es hacer el paso a paso que nos solicita que ahora explicaré para los más inseguros:
Ejecutamos:


Llegados a este punto, tan solo queda darle a Go. Una vez realizado nos aparecerá una ventana nueva:


Nos pide que apaguemos nuestro dispositivo... a sí que apagamos y listo.

Para que el proceso comience, lo que nos dice es que tenemos que inducir el dispositivo a DFU. Dan una serie de explicaciones de como hacerlo... personalmente lo hago a mi método que funciona mejor: Estando apagado power+home 10 seg, se suelta power y se espera unos 10 segundos o así.
Claro que este proceso hay que hacerlo una vez le digamos al programita que podemos empezar.
Una vez realizado, se pondrá en marcha. En un momento dado la aplicación por linea de comando se cerrará, pero nuestro dispositivo continuará el proceso de JB que durará un minuto o menos.
Al acabar se iniciará y estará completamente JB.
martes, 19 de agosto de 2008
Mi posición ante la piratería. ¿Hipocresía?
He escuchado ya más de una vez si soy hipócrita a la hora de hablar sobre la piratería. Si lo que quiero es cubrirme las espaldas o si realmente nunca he roto un vaso. Me gustaría aclararlo.
¿Estoy de acuerdo con la pirateriá? No.
¿Me alegro que hayan descubierto uan forma eficaz de realizar copias de seguridad de las aplicaciones del Store y que pongan en Jaque a Apple y otros? Sí.
¿Es esto hipocreía?
Las leyes se deben de cumplir nos guste o no. Pero la tecnología y los avances jamás pueden ni deben censurarse. Si la informática a evolucionado tanto, tambien se debe precisamente a este perro y gato que juegan desde hace ya muchos años programadores y hackers y crackers. Igualmente uno vive y come de su trabajo. Apple no deja de ser una empresa, le guste a quien le guste. Igual que dentro de los programadores hay tanto quienes tan solo quieren hacer el agosto e intentar engañar (como el creador del I'm rich), a aplicaciones realmente curradas que uno podría pensar si realmente merece o no la pena de comprar (como por ejemplo StarMap). Hay de todo.
La libertad siempre está en las manos del usuario final, nosotros. Pero que estemos de acuerdo o no con el sistema capitalista no implica una excusa EN MODO ALGUNO para lo otro. Cree el blog con la intención de compartir conocimientos, enseñar en la medida que podía e intentar disfrutar un poco, nunca con la intención de realizar publicaciones con las que ganar dinero o miles de visitas diarias publicando aplicaciones pirateadas ni... pero aun cuando este no fue nunca ni será mi intención, claro que me interesan dichos sitios y claro que los visito, se aprende muchísimo muchas veces y además pienso de corazón que en parte es sano. No la piratería, OJO, si los procedimientos, si compartir conocimientos con otros que son mejores que tú en alguna tarea o en muchas!! eso es lo emocionante. En el mundo de la informática sea el campo que sea, por bueno que seas, siempre hay alguien mejor que tú.
Es curioso... cuanto más te mueves en el mundillo "hacker" o "cracker", te das cuenta que el mundo Hacker se divide en dos grupos fundamentales, y debido precisamnente a los dos grupos la información sobre cosas más específicas son casi inexistentes, y es algo que evitan tanto unos como otros.
El primer grupo son los Hackers que podríamos denominar como "negros". Persiguen el dinero. Usan sus conocimientos para machacar los sistemas de seguridad, sean cuales sean, y sacar tajada con ello, sea fama o sea ofrecerse a otros sus supuestos servicios, o tener la esperanza de ser contratados por alguna empresa de seguridad. Si vien es cierto que la mayoría no dejan de ser simples Lamers que no tienen ni idea de lo que están haciendo y se hacne llamar Hackers, como me sucedió hace no mucho tiempo en el foro y que muchos recordarán.
El segundo grupo en cambio lo podríamos considerar como los Hackers "blancos". Tan solo nos interesa el conocimiento, el aprender, el... cuanto más indagas más complejo se vuelve todo y a la vez más simple porque lo comprendes. Te das cuenta de cada truco, método... aunque parezca que todo es muy simple que solo es cuestión de apretar un botón o... al revés!! el trabajo de fondo, horas delante intentando descifrar algunos octetos de información... es fascinante. Siempre investigando y aprendiendo simplemente por el mero echo del conocimiento. Asaltar sistemas significa tan solo para nosotros ver que defensas existen, que sistemas están usando para "defenderse", que mecanismos que... y creerme, si muchos me han podido llamar hacker, si me comparo personalmente con realmente los genios que existen, no dejaría de ser un simple aprendiz, un noob. No estoy especializado en nada, se un poco de todo y he hecho un poco de todo. He sido capaz de realizar intrusiones en sistemas de forma exitosa (consentidas), he realizado mis propios parches y alguna vez he logrado descubrir algún que otro exploit.
Lo que quiero decir con todo esto, que esto tan solo es conocimiento. Pero el peligro de este conocimiento es bien conocido. Si una persona en el mundo tuviese el conocimiento y las facultades tanto técnicas como siquicas de robar un documento clasificado como alto secreto de los ordenadores de la CIA, y la CIA misma supiese de este echo, posiblemente esa persona o trabajaría en la CIA o acabaría presa. Ese es el precio del conocimiento. Además, esa persona tendría dos opciones, y ambas opciones llevan al final a la conclusión que llegan los dos grupos de hackers.
Uno podría decir, uso ese conocimiento para robar ese documento y venderlo a cualquier compañía o individuo que me page por él.
Por otro lado podrías simplemente tener ese conocimiento, saber que no es correcto robar ningún tipo de información aun cuando tienes la oportunidad, y simplemente no hacer nada.
Pero en cualquiera de las dos circustancias: ¿Compartirías ese conocimiento? Evidentemente no. Los primeros porque de compartirlo, se quedarían sin negocio. Los segundos porque saben el peligro que entraña muchas veces ese mismo conocimiento, y hay cosas que es mejor muchas veces no saber.
Por eso el mundo Hackers siempre ha sido un poco Underground, todos saben que existe, pero siempre la información es a cuenta gotas y mínima, sobre todo en los "grandes" descubrimientos.
Nadie puede escudarse en lo bueno o malo que sean las compañias para estafarlas. Si no estás de acuerdo con esas compañias, no las contrates, no las uses. Si no estás de acuerdo con los precios del AppStore, no compres aplicaciones. Si vives en un Pais donde no existe AppStore tampoco te da derecho a piratearlas!! te aguantas simplemente. No creo que a nuestros amigos los chinos les guste la censura tan intensa que tienen, pero es la ley. Si no estás de acuerdo con ella entonces sal a la calle y expresate, pero la lucha no se hace por debajo. ese es el problema de la sociedad moderna, ha olvidado los valores, se ha acomodado... La solución no son penas multimillonarias como hacen en USA para escarmentar ni alojar las cosas en otros servidores ni...
Muchos creen que encontrar un equilibrio entre todas las posturas es imposible, sin embargo ya existe ese equilibrio. La información está ahí, no todos son unos piratas ni todos los que piratean podemos llamarlos delincuentes.
Lo que está claro, es que nunca nunca nunca en este mundo lloverá a gusto de todos, puesto que todas las partes siempre se quejarán por algo.
Supongo que nunca llegaremos a vivir en aquel mundo soñado de Lennon:
"Imagine all the people Living life in peace"
Pero al menos podemos intetarlo.
¿Estoy de acuerdo con la pirateriá? No.
¿Me alegro que hayan descubierto uan forma eficaz de realizar copias de seguridad de las aplicaciones del Store y que pongan en Jaque a Apple y otros? Sí.
¿Es esto hipocreía?
Las leyes se deben de cumplir nos guste o no. Pero la tecnología y los avances jamás pueden ni deben censurarse. Si la informática a evolucionado tanto, tambien se debe precisamente a este perro y gato que juegan desde hace ya muchos años programadores y hackers y crackers. Igualmente uno vive y come de su trabajo. Apple no deja de ser una empresa, le guste a quien le guste. Igual que dentro de los programadores hay tanto quienes tan solo quieren hacer el agosto e intentar engañar (como el creador del I'm rich), a aplicaciones realmente curradas que uno podría pensar si realmente merece o no la pena de comprar (como por ejemplo StarMap). Hay de todo.
La libertad siempre está en las manos del usuario final, nosotros. Pero que estemos de acuerdo o no con el sistema capitalista no implica una excusa EN MODO ALGUNO para lo otro. Cree el blog con la intención de compartir conocimientos, enseñar en la medida que podía e intentar disfrutar un poco, nunca con la intención de realizar publicaciones con las que ganar dinero o miles de visitas diarias publicando aplicaciones pirateadas ni... pero aun cuando este no fue nunca ni será mi intención, claro que me interesan dichos sitios y claro que los visito, se aprende muchísimo muchas veces y además pienso de corazón que en parte es sano. No la piratería, OJO, si los procedimientos, si compartir conocimientos con otros que son mejores que tú en alguna tarea o en muchas!! eso es lo emocionante. En el mundo de la informática sea el campo que sea, por bueno que seas, siempre hay alguien mejor que tú.
Es curioso... cuanto más te mueves en el mundillo "hacker" o "cracker", te das cuenta que el mundo Hacker se divide en dos grupos fundamentales, y debido precisamnente a los dos grupos la información sobre cosas más específicas son casi inexistentes, y es algo que evitan tanto unos como otros.
El primer grupo son los Hackers que podríamos denominar como "negros". Persiguen el dinero. Usan sus conocimientos para machacar los sistemas de seguridad, sean cuales sean, y sacar tajada con ello, sea fama o sea ofrecerse a otros sus supuestos servicios, o tener la esperanza de ser contratados por alguna empresa de seguridad. Si vien es cierto que la mayoría no dejan de ser simples Lamers que no tienen ni idea de lo que están haciendo y se hacne llamar Hackers, como me sucedió hace no mucho tiempo en el foro y que muchos recordarán.
El segundo grupo en cambio lo podríamos considerar como los Hackers "blancos". Tan solo nos interesa el conocimiento, el aprender, el... cuanto más indagas más complejo se vuelve todo y a la vez más simple porque lo comprendes. Te das cuenta de cada truco, método... aunque parezca que todo es muy simple que solo es cuestión de apretar un botón o... al revés!! el trabajo de fondo, horas delante intentando descifrar algunos octetos de información... es fascinante. Siempre investigando y aprendiendo simplemente por el mero echo del conocimiento. Asaltar sistemas significa tan solo para nosotros ver que defensas existen, que sistemas están usando para "defenderse", que mecanismos que... y creerme, si muchos me han podido llamar hacker, si me comparo personalmente con realmente los genios que existen, no dejaría de ser un simple aprendiz, un noob. No estoy especializado en nada, se un poco de todo y he hecho un poco de todo. He sido capaz de realizar intrusiones en sistemas de forma exitosa (consentidas), he realizado mis propios parches y alguna vez he logrado descubrir algún que otro exploit.
Lo que quiero decir con todo esto, que esto tan solo es conocimiento. Pero el peligro de este conocimiento es bien conocido. Si una persona en el mundo tuviese el conocimiento y las facultades tanto técnicas como siquicas de robar un documento clasificado como alto secreto de los ordenadores de la CIA, y la CIA misma supiese de este echo, posiblemente esa persona o trabajaría en la CIA o acabaría presa. Ese es el precio del conocimiento. Además, esa persona tendría dos opciones, y ambas opciones llevan al final a la conclusión que llegan los dos grupos de hackers.
Uno podría decir, uso ese conocimiento para robar ese documento y venderlo a cualquier compañía o individuo que me page por él.
Por otro lado podrías simplemente tener ese conocimiento, saber que no es correcto robar ningún tipo de información aun cuando tienes la oportunidad, y simplemente no hacer nada.
Pero en cualquiera de las dos circustancias: ¿Compartirías ese conocimiento? Evidentemente no. Los primeros porque de compartirlo, se quedarían sin negocio. Los segundos porque saben el peligro que entraña muchas veces ese mismo conocimiento, y hay cosas que es mejor muchas veces no saber.
Por eso el mundo Hackers siempre ha sido un poco Underground, todos saben que existe, pero siempre la información es a cuenta gotas y mínima, sobre todo en los "grandes" descubrimientos.
Nadie puede escudarse en lo bueno o malo que sean las compañias para estafarlas. Si no estás de acuerdo con esas compañias, no las contrates, no las uses. Si no estás de acuerdo con los precios del AppStore, no compres aplicaciones. Si vives en un Pais donde no existe AppStore tampoco te da derecho a piratearlas!! te aguantas simplemente. No creo que a nuestros amigos los chinos les guste la censura tan intensa que tienen, pero es la ley. Si no estás de acuerdo con ella entonces sal a la calle y expresate, pero la lucha no se hace por debajo. ese es el problema de la sociedad moderna, ha olvidado los valores, se ha acomodado... La solución no son penas multimillonarias como hacen en USA para escarmentar ni alojar las cosas en otros servidores ni...
Muchos creen que encontrar un equilibrio entre todas las posturas es imposible, sin embargo ya existe ese equilibrio. La información está ahí, no todos son unos piratas ni todos los que piratean podemos llamarlos delincuentes.
Lo que está claro, es que nunca nunca nunca en este mundo lloverá a gusto de todos, puesto que todas las partes siempre se quejarán por algo.
Supongo que nunca llegaremos a vivir en aquel mundo soñado de Lennon:
"Imagine all the people Living life in peace"
Pero al menos podemos intetarlo.
Copias de Seguridad automatizadas
Hace un tiempo ya dejamos un manual de como se podían crear copias de seguridad de las aplicaciones que uno mismo compraba en el Store de Apple. Evidentemente esto tan solo es legal siempre y cuando se use como copia de seguridad en aquellos paises en los que se ampare dicha ley, como lo es aquí en españa. Una copia de seguridad no es piratería. Una copia de seguridad te obliga a tener el original.
En este caso no hay problema, ya que el proceso que vamos a explicar a continuación requiere o sí o sí el acceso a la aplicación original.
En la entrada AQUI explicaba como realizar todo esto de forma manual, pero las cosas evolucionan y se ha creado un script (un mini programa) para automatizar todo el proceso, para aquellos que no comprenden bien terminos como hexadecimal, offset y otros. Realmente me parece mucho más fascinante a la hora de aprender y de hacer las cosas el método tradicional y manual, pero supongo que hay muchos que tan solo les gusta hacer las cosas por el camino facil, y aprender o no deja de ser su máxima preocupación.
Esta entrada es para ellos. Para los que quieren saber como funcionan las cosas, quieren socabar algo más en los cimientos... les recomiendo la entrada anterior, es mucho más didáctica y bonita.
Bueno, como todo buen manual hay que comenzar diciendo la finalidad de todo el proceso y que vamos a tener al final.
Todo el proceso sirve para partiendo de una aplicación .IPA comprada y descargada GENUINAMENTE desde el AppleStore, acabar con una aplicación .IPA que puede ser usada como copia de seguridad para tu uso privado. La picaresca claro está, como en todo, es que esta aplicación copia de seguridad tendría removida la protección DRM, con lo que podría ser usada en cualquier otro iPhone/iPod Touch del mundo, tan solo habría que sacarla y distribuirla. Evidentemente esto es el método que están haciendo ahora mismo en muchos sitios para piratear las aplicaciones del Store.
En la siguiente entrada que escribiré justo a continuación hablaré un poco sobre mi postura acerca de estas cosas. Iba a plantearlas aquí, pero mejor escribo una etrada aparte.
Visto cual será el resultado final, vamos a explicar que vamos a necesitar:
1º. Tener la aplicación .IPA comprada localizada en el HDD del PC. Cuando compras una app esta se descarga al PC. La ruta ahora mismo exacta no la recuerdo bien, pero estoy seguro que no os hará falta buscar mucho. Si teneis problemas con esto, ponerlo en los comentarios.
2º. Por supuesto un dispositivo JB.
3º. Conocer un mínimo de SFTP y acceso por SSH (preferiblemente con Putty)
4º. Tener instalado en nuestro dispositivo:
a) OpenSSH para el acceso por SSH y SFTP evidentemente.
b) El script en sí, luego pongo la descarga.
c) GNU Debugger
d) iPhone 2.0 Toolchain
e) UUID Generator
f) Link Identity Editor
g) Erica Utilities
Quitando el Script, el resto se instala todo através de Cydia sin problema alguno, luego no tiene mayor complicación. Cuando termine mi repositorio, meteré el script en el repositorio también.
Script
Una vez tengamos todo lo necesario, tan solo tenemos que copiar por SFTP a nuestro dispositivo el archivo parcheame.sh (el script) y la aplicación .IPA a la cual realizarle la copia de seguridad. Copiar las dos cosas por comodidez a la misma carpeta, por ejemplo en /private/var/root, aunque cualquier ruta es válida.
Una vez realizada la copia tan solo tenemos que acceder por SSH (Putty) a nuestro dispositivo, desplazarnos a la ruta en la que hayamos copiado la aplicación IPA y el script y ejecutar el script como ahora veremos. Desplazarse por SSH es muy facil, y ya lo expliqué hace tiempo AQUI.
"parcheame.sh aplicacion.ipa"
Y listo. Es decir, ejecución del script y la aplicación ipa a parchear como parámetro de entrada. nada más. Al darle a enter se ejecutará todo. Al finalizar tendremos el mismo archivo ipa original pero parcheado, y eliminada toda protección DRM. Más fácil imposible.
Si aparece algún error seguramente se debe a algún componente que os ha faltado instalar o que la aplicación no está en la carpeta que tiene que estar o alguna cosilla así. Por SFTP igualmente se saca de nuevo la aplicación IPA y se guarda para poder usarla cuando queramos en nuestro dispositivo JB.
En este caso no hay problema, ya que el proceso que vamos a explicar a continuación requiere o sí o sí el acceso a la aplicación original.
En la entrada AQUI explicaba como realizar todo esto de forma manual, pero las cosas evolucionan y se ha creado un script (un mini programa) para automatizar todo el proceso, para aquellos que no comprenden bien terminos como hexadecimal, offset y otros. Realmente me parece mucho más fascinante a la hora de aprender y de hacer las cosas el método tradicional y manual, pero supongo que hay muchos que tan solo les gusta hacer las cosas por el camino facil, y aprender o no deja de ser su máxima preocupación.
Esta entrada es para ellos. Para los que quieren saber como funcionan las cosas, quieren socabar algo más en los cimientos... les recomiendo la entrada anterior, es mucho más didáctica y bonita.
Bueno, como todo buen manual hay que comenzar diciendo la finalidad de todo el proceso y que vamos a tener al final.
Todo el proceso sirve para partiendo de una aplicación .IPA comprada y descargada GENUINAMENTE desde el AppleStore, acabar con una aplicación .IPA que puede ser usada como copia de seguridad para tu uso privado. La picaresca claro está, como en todo, es que esta aplicación copia de seguridad tendría removida la protección DRM, con lo que podría ser usada en cualquier otro iPhone/iPod Touch del mundo, tan solo habría que sacarla y distribuirla. Evidentemente esto es el método que están haciendo ahora mismo en muchos sitios para piratear las aplicaciones del Store.
En la siguiente entrada que escribiré justo a continuación hablaré un poco sobre mi postura acerca de estas cosas. Iba a plantearlas aquí, pero mejor escribo una etrada aparte.
Visto cual será el resultado final, vamos a explicar que vamos a necesitar:
1º. Tener la aplicación .IPA comprada localizada en el HDD del PC. Cuando compras una app esta se descarga al PC. La ruta ahora mismo exacta no la recuerdo bien, pero estoy seguro que no os hará falta buscar mucho. Si teneis problemas con esto, ponerlo en los comentarios.
2º. Por supuesto un dispositivo JB.
3º. Conocer un mínimo de SFTP y acceso por SSH (preferiblemente con Putty)
4º. Tener instalado en nuestro dispositivo:
a) OpenSSH para el acceso por SSH y SFTP evidentemente.
b) El script en sí, luego pongo la descarga.
c) GNU Debugger
d) iPhone 2.0 Toolchain
e) UUID Generator
f) Link Identity Editor
g) Erica Utilities
Quitando el Script, el resto se instala todo através de Cydia sin problema alguno, luego no tiene mayor complicación. Cuando termine mi repositorio, meteré el script en el repositorio también.
Script
Una vez tengamos todo lo necesario, tan solo tenemos que copiar por SFTP a nuestro dispositivo el archivo parcheame.sh (el script) y la aplicación .IPA a la cual realizarle la copia de seguridad. Copiar las dos cosas por comodidez a la misma carpeta, por ejemplo en /private/var/root, aunque cualquier ruta es válida.
Una vez realizada la copia tan solo tenemos que acceder por SSH (Putty) a nuestro dispositivo, desplazarnos a la ruta en la que hayamos copiado la aplicación IPA y el script y ejecutar el script como ahora veremos. Desplazarse por SSH es muy facil, y ya lo expliqué hace tiempo AQUI.
"parcheame.sh aplicacion.ipa"
Y listo. Es decir, ejecución del script y la aplicación ipa a parchear como parámetro de entrada. nada más. Al darle a enter se ejecutará todo. Al finalizar tendremos el mismo archivo ipa original pero parcheado, y eliminada toda protección DRM. Más fácil imposible.
Si aparece algún error seguramente se debe a algún componente que os ha faltado instalar o que la aplicación no está en la carpeta que tiene que estar o alguna cosilla así. Por SFTP igualmente se saca de nuevo la aplicación IPA y se guarda para poder usarla cuando queramos en nuestro dispositivo JB.
QuickPwn y QuickPwnGUI
Antes de comenzar, empezar diciendo que son dos aplicaciones que añadimos a la colección, creadas por el Dev-Team para realizar el JB sin la necesidad de hacerlo mediante la creación de la firmware personalizada. Esto tiene sus inconvenitnetes y sus ventajas.
En esta ocasión, QuickPwn ha sido desarrollado directamente multiplataforma, con lo que QuickPwn es una utlidad LINEA DE COMANDOS tanto para MAC como para Windows. Adicionalmente se ha creado una mini GUI por ahora SOLO PARA WINDOWS llamada QuickPwnGUI, para aquellos que no les gusta andar con la linea de comando.
El principio que se han basado es que se comprende que hay muchos que no les gusta eso de tener que crear antes una imagen prediseñada y después restaurar y... digamos que preferían el método de Zibri. Crear una imagen prediseñada tiene sus ventajas, como por ejemplo crearte una imagen que guardas en el PC y la puedes reutilizar siempre que quieras si por ejemplo tienes que restaurar o tienes algún problema en tu dispositivo. Solo tienes que restaurar y listo, tendrías el dispositivo JB nuevamente y sin hacer nada. Pero hacer una imagen prediseñada a priori también es un poco más lento la primera vez que la estás generando, ya que implica un par de pasos más largos.
Yo personalmente prefiero el método de imagen prediseñada, así puedo tener mi propia firmware siempre actualizada y lista para tener que hacer un borrón y cuenta nueva, si bien es cierto que aun no he tenido que verme forzado a realizar una sola restauración.
Las dos aplicaciones NO las he probado. En teoría funcionan perfectamente, pero como digo NO las he probado. Supuestamente partes de una versión 2.0.1 limpia y a través de linea de comando o a través de la GUI, tu dispositivo acabaría JB y con Cydia instalado.
La GUI es un simple paso a paso, en el que seleccionas dispositivo, seleccionas firmware... es un paso a paso sni pérdidas.
La linea de comando es igualmente facil. Si eres usuario de iPhone le das a "iPhone.bat", si lo eres de iPhone 3G a "iPhone 3G.bat" y si lo eres de iPod Touch a "iPod Touch.bat". Antes de proceder tienes que tener la firmware original en la misma carpeta, y si quiers que tenga un logo personalizado, tendrás que colocar las dos imágenes: "logo.png" "recovery.png" en la misma carpeta también. Se ejecuta y se sigue las intrucciones en pantalla, simple, rapido y eficaz. Los archivos .bat no son más que archivos por lotes, es decir, un mini script. En el caso del iPod Touch, lo que hace es ejecutar la siguiente sentencia de existir la firmware:
"quickpwn "iPod1,1_2.0.1_5B108_Restore.ipsw" n45ap -b logo.png -r recovery.png Cydia.tar.gz"
es facil. Lo que hace es llamar a la utilidad quickpwn, le pasa como entrada la firmware, el modelo de dispositivo (n45ap es iPod Touch) y le pasa los parámetros de logo (-b) y de la imagen de recovery también (-r) y evidentemente la imagen en sí. Para acabar añade Cydia. Si se mira bien, los parámetros -r y -b se especifican porque es posible quitarlos, sin embargo tanto la firmware como Cydya se deben de meter sí o sí, así como el modelo de dispositivo a meter. Pero vamos, esto es tan solo para los que les guste hacer las cosas a la vieja usanza.
Y poco más que decir.
No creo que haga falta poner ninguna imagen de la GUI, más simple que es es imposible. Lo único que hace la GUI es preguntarte el modelo de dispositivo, la ruta de la firmware y si quieres o no quieres nuevas imágenes de boot o de recovery y cuales. Para hacerlo más intuitivo.
Por ahora son versiones beta, pero deberían de funcionar. Quien quiera puede desde hoy empezar a jugar con ellas.
OJO!! estas versiones NO funcionan con otra versión más que la 2.0.1. Para la 2.0.2 NO HAY por ahora solución alguna.
Os dejo las descargas:
Quickpwn
Quickpwn GUI
(Si no están disponibles las descargas, esperar unos minutos, que las estoy subiendo)
Un saludo.
En esta ocasión, QuickPwn ha sido desarrollado directamente multiplataforma, con lo que QuickPwn es una utlidad LINEA DE COMANDOS tanto para MAC como para Windows. Adicionalmente se ha creado una mini GUI por ahora SOLO PARA WINDOWS llamada QuickPwnGUI, para aquellos que no les gusta andar con la linea de comando.
El principio que se han basado es que se comprende que hay muchos que no les gusta eso de tener que crear antes una imagen prediseñada y después restaurar y... digamos que preferían el método de Zibri. Crear una imagen prediseñada tiene sus ventajas, como por ejemplo crearte una imagen que guardas en el PC y la puedes reutilizar siempre que quieras si por ejemplo tienes que restaurar o tienes algún problema en tu dispositivo. Solo tienes que restaurar y listo, tendrías el dispositivo JB nuevamente y sin hacer nada. Pero hacer una imagen prediseñada a priori también es un poco más lento la primera vez que la estás generando, ya que implica un par de pasos más largos.
Yo personalmente prefiero el método de imagen prediseñada, así puedo tener mi propia firmware siempre actualizada y lista para tener que hacer un borrón y cuenta nueva, si bien es cierto que aun no he tenido que verme forzado a realizar una sola restauración.
Las dos aplicaciones NO las he probado. En teoría funcionan perfectamente, pero como digo NO las he probado. Supuestamente partes de una versión 2.0.1 limpia y a través de linea de comando o a través de la GUI, tu dispositivo acabaría JB y con Cydia instalado.
La GUI es un simple paso a paso, en el que seleccionas dispositivo, seleccionas firmware... es un paso a paso sni pérdidas.
La linea de comando es igualmente facil. Si eres usuario de iPhone le das a "iPhone.bat", si lo eres de iPhone 3G a "iPhone 3G.bat" y si lo eres de iPod Touch a "iPod Touch.bat". Antes de proceder tienes que tener la firmware original en la misma carpeta, y si quiers que tenga un logo personalizado, tendrás que colocar las dos imágenes: "logo.png" "recovery.png" en la misma carpeta también. Se ejecuta y se sigue las intrucciones en pantalla, simple, rapido y eficaz. Los archivos .bat no son más que archivos por lotes, es decir, un mini script. En el caso del iPod Touch, lo que hace es ejecutar la siguiente sentencia de existir la firmware:
"quickpwn "iPod1,1_2.0.1_5B108_Restore.ipsw" n45ap -b logo.png -r recovery.png Cydia.tar.gz"
es facil. Lo que hace es llamar a la utilidad quickpwn, le pasa como entrada la firmware, el modelo de dispositivo (n45ap es iPod Touch) y le pasa los parámetros de logo (-b) y de la imagen de recovery también (-r) y evidentemente la imagen en sí. Para acabar añade Cydia. Si se mira bien, los parámetros -r y -b se especifican porque es posible quitarlos, sin embargo tanto la firmware como Cydya se deben de meter sí o sí, así como el modelo de dispositivo a meter. Pero vamos, esto es tan solo para los que les guste hacer las cosas a la vieja usanza.
Y poco más que decir.
No creo que haga falta poner ninguna imagen de la GUI, más simple que es es imposible. Lo único que hace la GUI es preguntarte el modelo de dispositivo, la ruta de la firmware y si quieres o no quieres nuevas imágenes de boot o de recovery y cuales. Para hacerlo más intuitivo.
Por ahora son versiones beta, pero deberían de funcionar. Quien quiera puede desde hoy empezar a jugar con ellas.
OJO!! estas versiones NO funcionan con otra versión más que la 2.0.1. Para la 2.0.2 NO HAY por ahora solución alguna.
Os dejo las descargas:
Quickpwn
Quickpwn GUI
(Si no están disponibles las descargas, esperar unos minutos, que las estoy subiendo)
Un saludo.
Firmware 2.0.2
Apple ha sacado hace escasas horas una nueva versión (Sí, otra más) para iPod Touch y para iPhone. De nuevo, Apple dejó fallos sin corregir en la versión anterior que considera suficientemente críticos como para lanzar una versión nueva en tan corto período de tiempo. La verdad es que esto comienza a ser un poco bochornoso...
Todos comprendemos que desarrollar un software lleva tiempo, testeos... pero lo que no es creible es que supuestamente con lo meticulosos que son los de Apple, 7 meses que sepamos de Betas... para sacar una 2.0 llena de fallos.
Posiblemente esta ultima actualización viene a solucionar unos problemas en el iPhone 3G y algunos operadores móviles. Evidentemente aprovecharán para cerrar otros fallos, pequeñas pesquizas de seguridad, rendimiento y esas cosillas
Como es costumbre, firmware nueva = perder Jb y tener que esperar que salga el JB nuevo. Evidentemente esto sucederá muy pronto, mañana, pasado quizás. Quien tenga JB que espere hasta la nueva versión de Winpwn y Pwnage y los que no quieran ni les interese el JB que actualicen sin problema alguno.
Para los usuarios de Touch lo de siempre, si compraron la 2.0 esta actu es gratuita.
En cuanto tengamos noticias del JB lo diré.
Las firmwares las coloco como es costumbre en el post de firmwares, y de paso voy a actualizar los User-Agent
Un saludo.
Todos comprendemos que desarrollar un software lleva tiempo, testeos... pero lo que no es creible es que supuestamente con lo meticulosos que son los de Apple, 7 meses que sepamos de Betas... para sacar una 2.0 llena de fallos.
Posiblemente esta ultima actualización viene a solucionar unos problemas en el iPhone 3G y algunos operadores móviles. Evidentemente aprovecharán para cerrar otros fallos, pequeñas pesquizas de seguridad, rendimiento y esas cosillas
Como es costumbre, firmware nueva = perder Jb y tener que esperar que salga el JB nuevo. Evidentemente esto sucederá muy pronto, mañana, pasado quizás. Quien tenga JB que espere hasta la nueva versión de Winpwn y Pwnage y los que no quieran ni les interese el JB que actualicen sin problema alguno.
Para los usuarios de Touch lo de siempre, si compraron la 2.0 esta actu es gratuita.
En cuanto tengamos noticias del JB lo diré.
Las firmwares las coloco como es costumbre en el post de firmwares, y de paso voy a actualizar los User-Agent
Un saludo.
lunes, 18 de agosto de 2008
Installer 4 Beta 5
Desde installer, ayer se liberó la beta 5. Si bien es verdad que antes las versiones de Installer nos eran relativamente importantes ya que era nuestro peso pesado, desde la aparición de Cydia este ha ido perdiendo a paso agigantado su liderazgo. La gran rapidez de evolución de Cydia, aplicaciones, el soporte por parte de Saurik, que hay que decir simplemente Impresionante.... la sencillez y sobre todo rapidez y robustez, han dejado en el pasado a un Installer que ahora mismo es muy lento, sin apenas nada, lleno de fallos, cuelges, y otros.
Personalmente, es cierto que antes en la 1.1.4 siempre usbaa Cydia para herramientas Unix/Linux y el Installer para aplicaciones. Igualmente desde la versión 2.0 ni siquiera he tenido la necesidad de instalar ni una sola aplicación del Installer, y las dos o tres veces que he ido a probarlo y testearlo tan solo he tenido fallos, y sobre todo muy muy lento e inefecaz.
Por tanto tengo claro que mi repositorio posiblemente tan solo aparezca en Cydia.
Personalmente, es cierto que antes en la 1.1.4 siempre usbaa Cydia para herramientas Unix/Linux y el Installer para aplicaciones. Igualmente desde la versión 2.0 ni siquiera he tenido la necesidad de instalar ni una sola aplicación del Installer, y las dos o tres veces que he ido a probarlo y testearlo tan solo he tenido fallos, y sobre todo muy muy lento e inefecaz.
Por tanto tengo claro que mi repositorio posiblemente tan solo aparezca en Cydia.
Suscribirse a:
Entradas (Atom)

 Entradas


